4 日で 4,000 万件。6〜9 日の情報流出を公式発表で整理しました
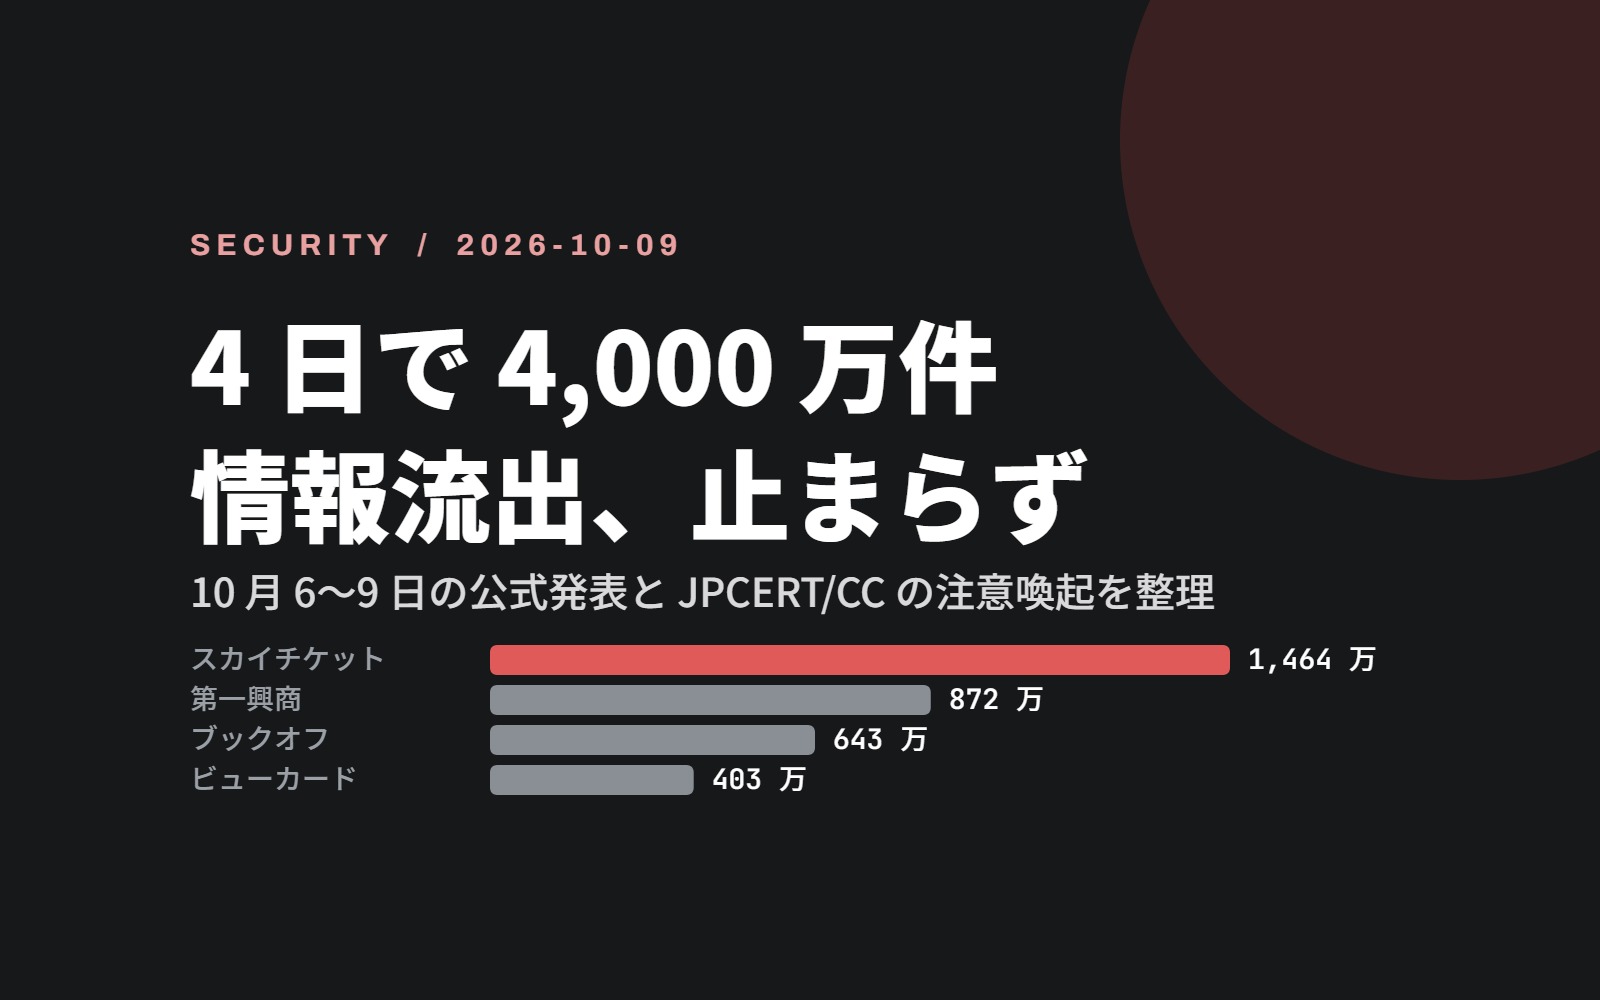
10 月 6〜9 日の 4 日間で、スカイチケット 1,464 万件、第一興商 872 万件、ブックオフ 643 万件と、情報流出の発表が 4,000 万件を超えました。公式発表と JPCERT/CC の注意喚起から、小さなサイトが今日やることを整理します。
10 月 5 日までの分は 焼肉きんぐとタイムズカーの情報流出を、侵害された側として読んでみました に書きました。その後の 4 日間で、発表の数も件数も、それまでの 11 日間を上回りました。10 月 6〜9 日に発表された件数を単純に足すと 4,000 万件を超えます。同じ人が複数のサービスに入っているので人数ではなく、「おそれ」の段階のものも含みます。
それでも、2026 年に入ってから 100 万件を超える漏えいは 10 件で、2025 年の 1 年間の 6 件をすでに上回っています(東京商工リサーチ、10 月 5 日時点)。この記事は 10 月 9 日の夕方時点の整理です。前回と違うのは、「どうやって入られているか」を JPCERT/CC が具体的に書いたことで、それは小さなサイトにもそのまま当てはまります。
10 月 6 日から 9 日に発表されたもの
件数の大きい順に並べます。数字は各社の発表のままで、「最大」「おそれ」の段階のものも含みます。
スカイチケット:約 1,464 万件(10 月 9 日)
| 漏れたもの | 氏名、生年月日、メールアドレス、電話番号、住所。うち約 413 万件はハッシュ化されたパスワードも対象 |
| 経路 | 10 月 2〜4 日にサーバーへの不正アクセス。運営はアドベンチャー |
| 同時に公表 | 業務管理システムから返金先の銀行口座 17,780 件。バス予約は 8 月 3 日から約 2 か月、ログインなしで予約情報が見られる状態だった(約 12,000 件) |
第一興商:約 872 万件のおそれ(10 月 8 日)
| 漏れたもの | ビッグエコーなどの顧客約 863 万件と従業員約 9 万件の氏名、生年月日、電話番号、メールアドレス |
| 含まない | パスワード |
| 経路 | 委託先の日本コロムビアグループで、従業員の PC 1 台がマルウェアに感染。10 月 1〜2 日に判明、2 日に隔離 |
ブックオフグループ HD:最大約 643 万件(10 月 9 日)
| 漏れたもの | 氏名、生年月日、性別、メールアドレス、電話番号、住所、パスワードのハッシュ値、ポイントカード番号、会員番号 |
| 含まない | クレジットカードなどの決済情報(そのシステムに無い) |
| 経路 | 子会社の会員管理システムへの不正アクセス。10 月 6 日に確認。「攻撃元からの通信を遮断し、脆弱性を是正」と発表 |
JR 東日本とビューカード:計約 609 万件(10 月 9 日)
| 漏れたもの | ビューカード約 403 万件のメールアドレス。えきねっと約 167 万件のメールアドレス。大人の休日倶楽部約 39 万件はメールアドレス、会員番号、クレジットカードの有効期限、生年月日 |
| 含まない | 氏名、住所、電話番号、クレジットカード番号 |
| 経路 | メール配信用の外部サービスに置いていた利用者情報が、下の IDC フロンティアへの攻撃で取得されたおそれ |
ローソン:2,155,345 件(10 月 8 日)
| 漏れたもの | 「ローソン ID」のメールアドレス、氏名、性別、電話番号、住所など。「ローソンアプリ予約」26 件は氏名、電話番号、クレジットカード番号の一部 |
| 含まない | パスワード |
| 経路 | 9 月 12〜14 日と 17 日に不正アクセス。判明は 10 月 7 日 |
ミスターマックス:最大 1,735,154 人(10 月 6 日)
| 漏れたもの | 会員 ID、氏名、メールアドレス、電話番号 |
| 含まない | 住所、生年月日、クレジットカード、パスワード |
| 経路 | 公式アプリとオンラインストアのサーバーに「ソフトウェアの機能を悪用して侵入」。10 月 3 日に検知 |
IDC フロンティア:495 の企業・自治体に影響(10 月 7 日)
| 何が起きたか | ソフトバンク子会社のクラウド「IDCF クラウド」東日本リージョン 1 がランサムウェア攻撃を受け、7 日 3 時 40 分ごろから停止 |
| 影響 | 8 日の第 3 報で、4 つのゾーンのデータは「取り出し・復元が困難」。JR 東日本とビューカードの件はこの影響 |
そのほか
- 楽天ドライブ(10 月 6 日):管理者の認証情報が盗まれ、15,382 アカウントの保存ファイルが対象。ファイルそのものが見られた可能性がある
- NewsPicks(10 月 8 日):氏名、連絡先に加えて、クレジットカードに関する情報の一部。件数は調査中
- 旭化成ファーマ(10 月 6 日):委託先のデータベースから、医療従事者約 51 万人
- H.I.S.(10 月 7 日):タイの現地法人で、パスポート情報 627 人分
- 戸田建設(10 月 7 日)と、業務用冷凍食品の通販サイト(最大 54,916 件)
1 つの侵入が 495 社に広がった
今回の 4 日間で目立つのは、「自社は侵入されていないのに漏れた」会社の多さです。
IDC フロンティアはクラウドの基盤なので、その上で動いていた 495 の企業・自治体のサービスが止まりました。JR 東日本とビューカードの約 609 万件は、メール配信サービスに置いていた利用者情報が、基盤ごと攻撃を受けたものです。第一興商の 872 万件は、委託先の従業員 PC 1 台のマルウェア感染から始まっています。旭化成ファーマも委託先のデータベースでした。
自分のサーバーを固めても、データを預けた先が侵入されれば同じことになります。政府の要請が「委託先」を 3 本柱の 1 つに入れたのは、この 4 日間を見れば当然です。
JPCERT/CC が書いた「どうやって入られているか」
JPCERT/CC は 10 月 8 日に「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」を出しました。企業名はありませんが、確認した手口が 4 つ書いてあります。
- 既知の脆弱性を片端からスキャンして悪用する。設定ミスの探索も含み、環境設定ファイル(.env)の窃取が例に挙がっている
- アプリの管理用 API への不正なリクエスト。権限昇格、アカウントの作成、NoSQL インジェクション、盗まれた API キーの再利用
- BI ツール Metabase の SQL インジェクションの脆弱性(CVE-2026-72898)を API 経由で悪用
- 外部から届くアプリケーションサーバーに、WAR ファイルで JSP のウェブシェルを置く
対策として挙がっているのは 5 つです。
- API の呼び出し回数を単位時間あたりで制限する
- 認証と最小権限を徹底する
- トークンに有効期限を付ける
- 地域で制限できるものは制限する
- 既知の脆弱性を速やかに直す
このサイトの nginx のログでも、直近 2 週間で .env や phpinfo を探すリクエストが 600 回以上来ていて、全部 403 か 404 で止めています。入り口は同じで、当たるものがあるかどうかだけが違います。
政府が 2 日で出した 3 つの要請
10 月 8 日に内閣官房の国家サイバー統括室が関係省庁の緊急会議を開き、29 の組織が集まりました。9 日に出た事業者向けの対策のポイントは、3 分野に分かれています。
| Web システムの管理 | OS や CMS のパッチを速やかに当てる。サポートの切れた製品を使わない。多要素認証。管理者権限の最小化 |
| 委託先を通じた侵害への対策 | 契約時だけでなく継続して確認する。漏えい時の報告義務を契約に入れる。業務終了後にデータを消させる |
| データの管理 | どこに何があるかの一覧。不要なデータの削除。保存と通信の暗号化。パスワードを平文で持たない。クラウドの公開設定の確認。アクセスログの監視 |
経営層には、投資と人員の確保を求めています。
同じ 9 日に金融庁は、本人確認書類の画像を送る方式を 2027 年 4 月 1 日の廃止を待たずに IC チップの読み取りへ移すよう、金融機関に要請しました。免許証の画像の流出が続いているためです。東京商工リサーチの集計では、上場企業の 100 万件超の漏えいは 2026 年にすでに 10 件で、2025 年は 1 年で 6 件でした。
小さなサイトの運営者が今日やること
JPCERT/CC の 4 つの手口と政府の 3 分野を、個人サイトの規模に落とすとこうなります。前回の 5 つに足す形です。
- .env と設定ファイルを Web から取れない場所に置く。 公開ディレクトリの外に置くか、Web サーバーで拒否する。このサイトは nginx でドットファイルを 403 にしている
- 管理用 API に認証と件数制限を付ける。 ログインなしで叩ける管理 API を残さない。WordPress なら利用者一覧の REST(/wp-json/wp/v2/users)を閉じる
- BI ツールや管理画面をインターネットに出さない。 Metabase のような道具は VPN か IP 制限の内側に置く
- データを預けている先を一覧にする。 メール配信、フォーム、アクセス解析、バックアップ。JR 東日本の 609 万件はメール配信サービスの中にあった
- 持たないものを決める。 本人確認書類の画像、退会した人のデータ、使っていない管理者アカウント。持っていなければ漏れない
利用者としてできることは前回と同じです。パスワードの使い回しをやめる、会社名をかたるメールや SMS のリンクを押さない、カードの明細を見る。スカイチケットとブックオフはハッシュ化されたパスワードが対象なので、同じパスワードを他で使っている人は先に変えたほうがいいです。
発表は続いています。この記事は 10 月 9 日の夕方までの分で、次の大きな発表があれば同じ形で書きます。