焼肉きんぐとタイムズカーの情報流出を、侵害された側として読んでみました
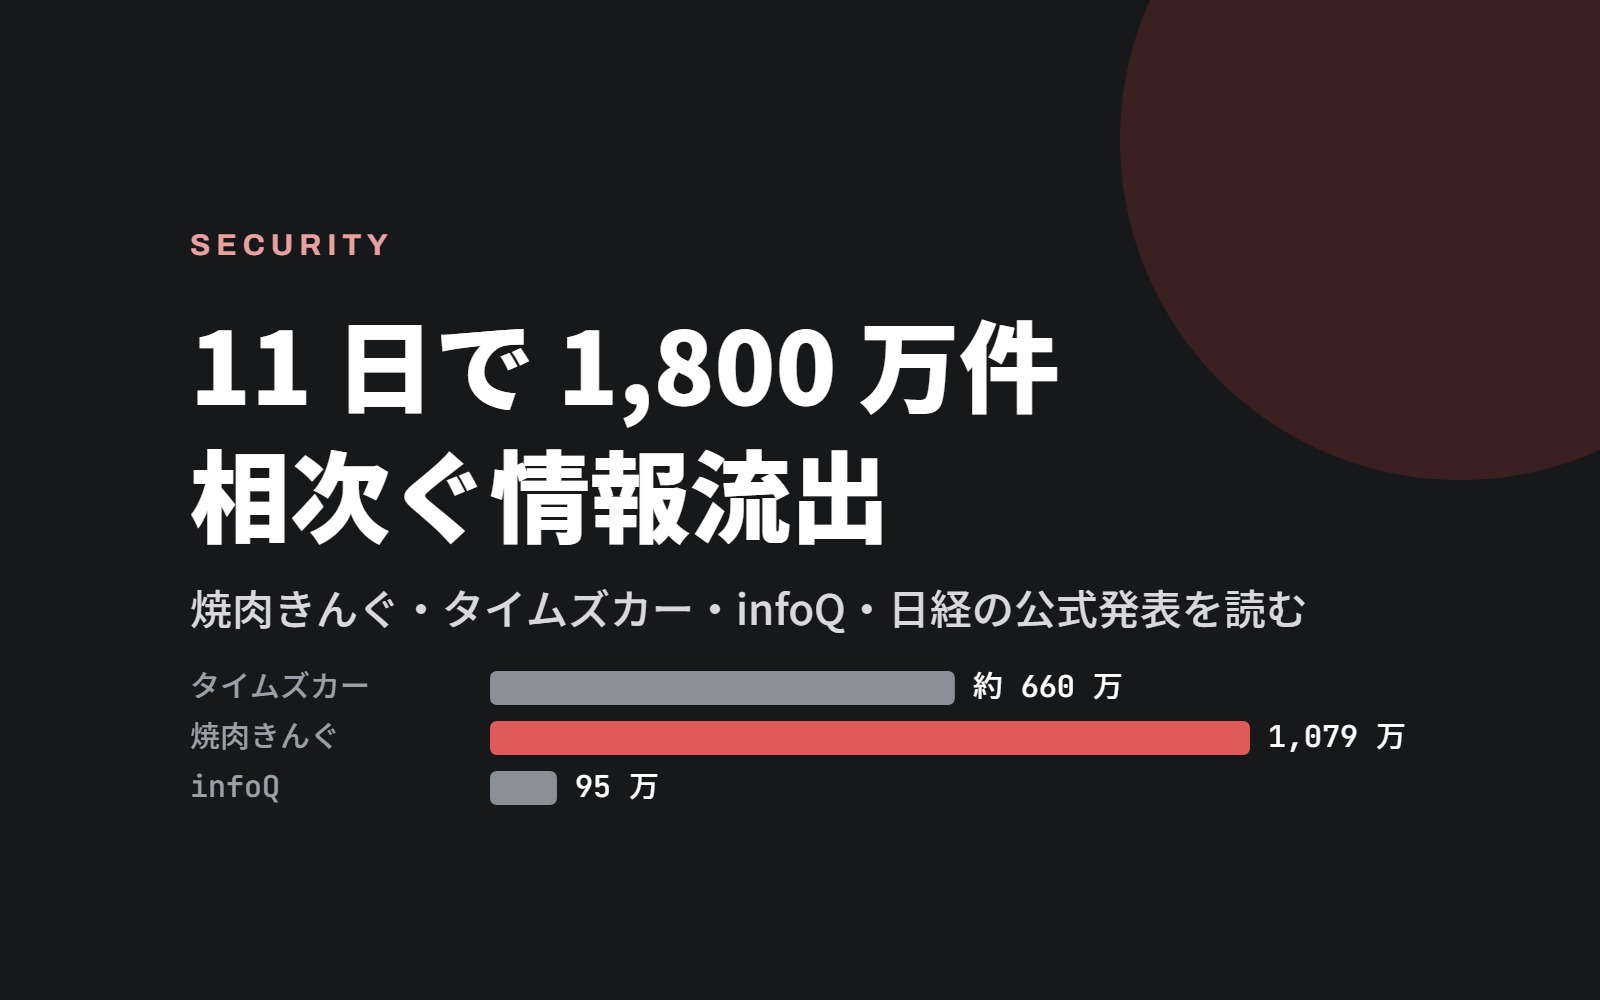
9 月末から、タイムズカー 660 万件、焼肉きんぐ 1,079 万件、infoQ 95 万件と、情報流出の発表が続いています。各社の公式発表を読み、9 月に自分のサイトが侵害された経験と並べて、共通点と小さなサイトの運営者が見るところを書きます。
9 月 25 日から 10 月 5 日までの 11 日間で、日本の企業から情報流出の発表が立て続けに出ました。タイムズカーが約 660 万アカウント、焼肉きんぐが 1,078 万 8,963 件、GMO リサーチ&AI の infoQ が最大 94 万 8,498 件。3 社だけで 1,800 万件を超えます。
私は 9 月に、このサイトの WordPress を侵害されました。規模は比べものになりませんが、各社の公式発表を読むと、入口の話はうちと同じでした。何が起きたのか、何が共通しているのか、小さなサイトの運営者はどこを見ればいいのかを、公式発表と専門家の取材記事を元に整理します。
11 日間で何が発表されたのか
各社の公式発表から、日付と中身だけを並べます。
- タイムズカー(タイムズモビリティ):9 月 25 日に第 1 報。28 日の第 2 報で約 660 万アカウントの会員情報の漏えいを確認。29 日の第 3 報で、運転免許証画像、公共料金の請求書などの現住所確認書類、学生証、家族確認書類といった本人確認書類の漏えいが約 160 万件。退会済みの人も対象になりうるとして専用の問い合わせ窓口を設け、原因と経路は「2 週間程度を目処にあらためて案内」としています
- 焼肉きんぐ(物語コーポレーション):10 月 2 日に公式アプリの会員管理システムへの不正アクセスを確認し、3 日に漏えいを確認、5 日に発表。件数は 10,788,963 件で、項目は会員番号、氏名(アプリ登録名)、メールアドレス、電話番号。ログインパスワード、生年月日、性別、郵便番号、保有ポイント、決済情報は対象外。不正利用は確認されておらず、経緯は調査中です
- infoQ(GMO リサーチ&AI):10 月 3 日に確認、5 日に発表。最大 94 万 8,498 件で、これは保有している全件です。項目は氏名、フリガナ、性別、生年月日、メールアドレス、住所、電話番号、暗号化されたパスワードなど。611 件、286 万 9,500 円分のポイントが本人の意思によらず Amazon ギフトコードに交換されていて、全額を補填するとしています。原因は「当社サイトで使用していたソフトウェアの脆弱性を悪用して侵入」と明記されています
- 日本経済新聞社:10 月 4 日に発表。社員の Google Workspace のアカウントに 7 月下旬以降、外部から不正なログインがあり、8 月上旬に Google からの通知で判明。社員や取引先のメールアドレスと氏名など 1,646 人分が漏えいした可能性。別件で、Microsoft 365 のアカウントからなりすましメール約 9,000 件が送られています
ほかにも、大起水産(公式アプリ、約 17 万 5 千人分の可能性)、ヤマト運輸のクロネコ代金後払い、ニッポンレンタカー、郵便局アプリ(69 件)、アバハウスと、報道が続いています。
共通しているのは「会員管理システム」と「アカウント」
4 社の発表を並べると、入口は 2 種類に分かれます。
1 つ目は、Web やアプリの会員管理システムそのものへの侵入です。タイムズカー、焼肉きんぐ、infoQ はこれで、infoQ は「使っていたソフトウェアの脆弱性」と原因を言い切っています。会員管理システムは、氏名とメールアドレスと電話番号が揃って入っている場所なので、入られると件数がそのまま被害になります。
2 つ目は、社員のアカウントの乗っ取りです。日経は Google Workspace への不正ログインで、判明したのは Google からの通知でした。ここから取引先へのなりすましメールにつながります。
もう 1 つ気になったのは、持っているデータの量です。タイムズカーは退会済みの人の本人確認書類も対象に含まれていて、ITmedia は「なぜ退会者の免許証が 7 年残るのか」と書いています。消していれば漏れなかったデータが、漏れた側に入っています。
焼肉きんぐは「パスワードと決済情報は対象外」です。それでも各社が「当社を装ったメール、SMS、電話に注意」と繰り返しているのは、氏名、メールアドレス、電話番号が揃えば、本物らしい連絡が作れるからです。
AI のせいなのか
「AI を使った攻撃が増えたからだ」という見方が出ていますが、取材を受けた専門家 2 人は、そこに重心を置いていません。
ラックの倉持浩明氏は ITmedia の取材で、公表情報だけでは一連の事案を同一の攻撃者や単一のキャンペーンとは判断できず、「攻撃が短期間に急増した」というより、各社の調査と公表の時期が 9 月末に重なった面が大きい、と話しています。
国立情報学研究所の高倉弘喜氏は ASCII の取材で、AI による脆弱性発見で CVE が爆発的に増えているのは事実としたうえで、相次ぐ被害については「攻撃の自動化に AI が使われたとは思いますが、大きな役割は果たしていなかった。言い換えると、対策が不十分だった」と述べています。
道具が AI でも、入口は脆弱性と認証情報です。ここは変わっていません。
自分のサイトが侵害されたときと同じだった
このサイトは 9 月 6 日に、WordPress の管理者権限のユーザーが 57 人に増えているのを見つけました。本物は 1 人なので、56 人が不正です。スパム投稿も 12 本ありました。
入口は、wp-login.php と xmlrpc.php への総当たりでした。1 つの IP から 2 週間で最大 200 回の POST が来ていて、xmlrpc.php には複数のログインを 1 回でまとめて試す system.multicall が使われていました。やったのは、xmlrpc.php を止める、wp-login.php を自分の IP だけに絞る、ログインの URL を別の名前にする、WordPress 本体を更新する、全ユーザーのセッションを破棄する、の 5 つです。その後の 7.1.2 への更新と点検は、WordPress に重大な脆弱性。7.1.2 への更新と、被害の確かめ方 に書きました。
会員が 1 人もいない個人サイトでこれなので、会員管理システムを持っている会社が同じ入口を叩かれ続けているのは、想像がつきます。
小さなサイトの運営者が、今週やること
各社の発表を読んで、自分の手元で確かめ直したのは次の 5 つです。
- 使っているソフトの脆弱性情報を見る。 infoQ の原因は「使っていたソフトウェアの脆弱性」でした。WordPress 本体、プラグイン、フレームワークの更新を、今週出た分だけでも確かめる
- 管理画面の入口を絞る。 ログイン画面を IP で制限する、二段階認証を入れる、使っていない XML-RPC や API を止める。うちはこれで総当たりが止まりました
- 持っている個人情報を減らす。 退会した人のデータ、本人確認書類の画像をいつまで持つかを決めて、消す。持っていなければ漏れません
- アカウントの通知を無視しない。 日経は Google からの通知で判明しています。「新しい端末からのログイン」の通知は、自分のものか確かめる
- 漏れたときに何を出すかを決めておく。 4 社の発表は、対象の件数と項目、対象外の項目、不正利用の有無、経緯は調査中、という同じ形でした。小さなサイトでも、この型で書けるようにしておく
利用者としてできることは、同じパスワードを使い回しているサービスから変えること、心当たりのある会社名からのメールや SMS のリンクを押さないこと、クレジットカードの明細を見ることです。タイムズカーのように本人確認書類が漏れた場合は、信用情報機関に本人申告をする手続きがあります。
発表はこれからも続くと思います。件数の大きさに驚くより、自分の持っているデータと入口を 1 つずつ確かめるほうが、手を動かせる範囲だと思います。
